 Por Jimmy Montano
Reforma sobre el delegado de protección de datos en El Salvador: ¿qué cambia para las empresas?
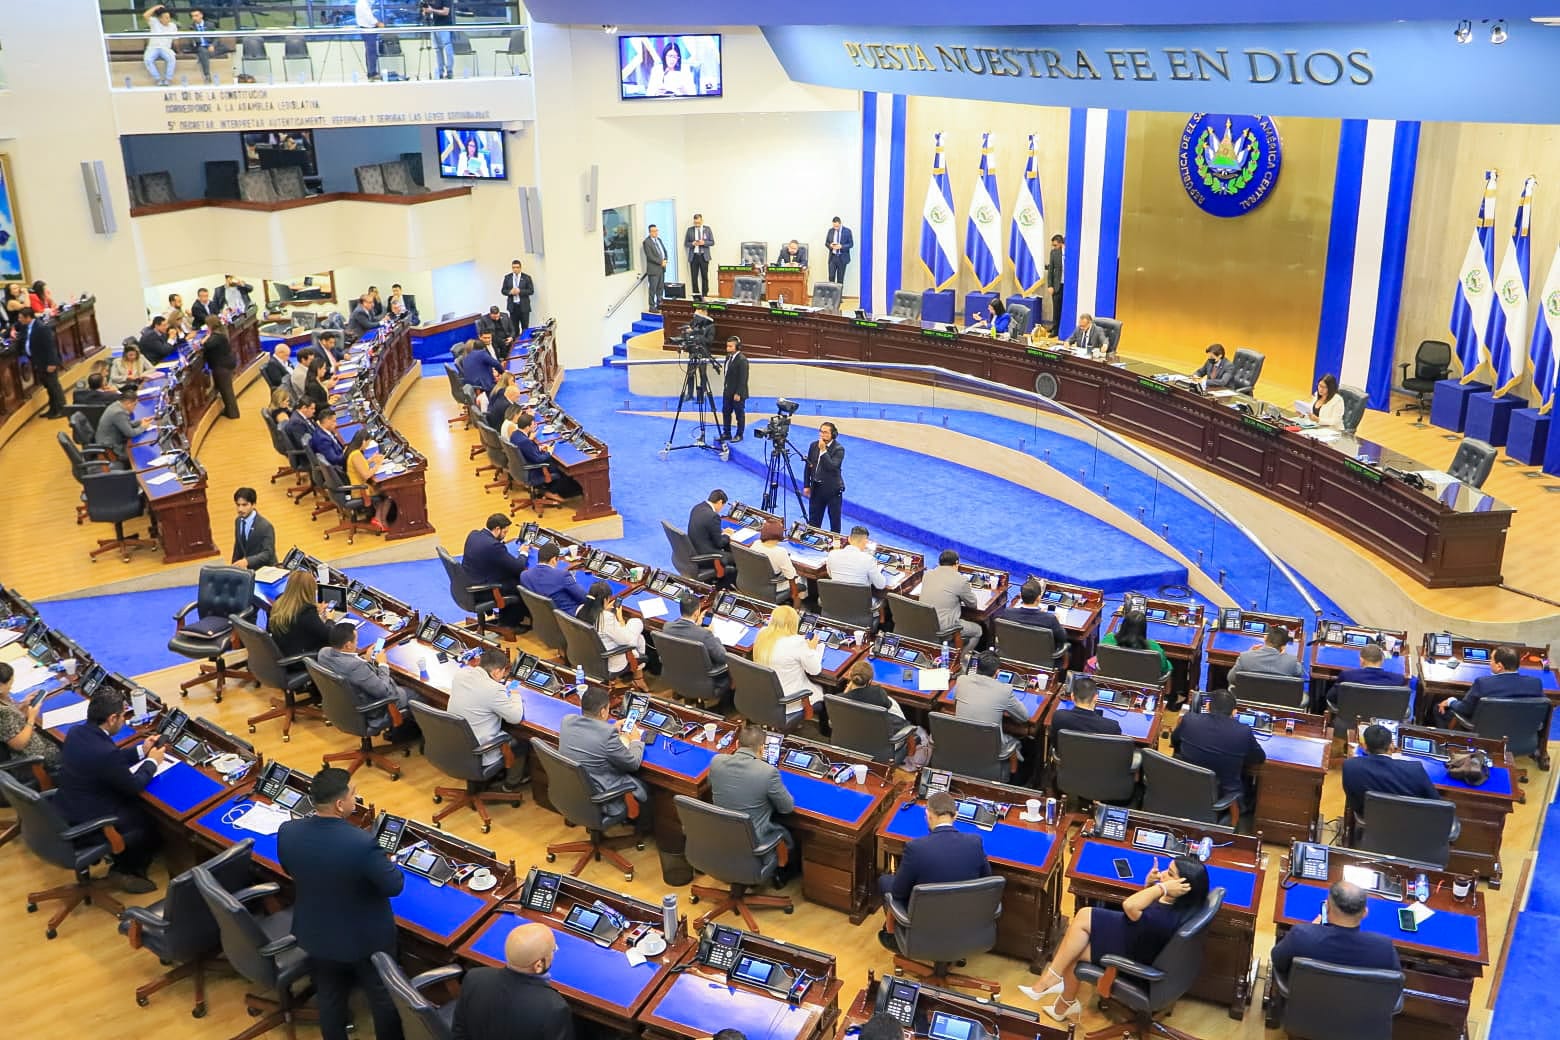
El 17 de septiembre de 2026, la Asamblea Legislativa aprobó reformas a la Ley para la Protección de Datos Personales, identificadas en su registro como Decreto Legislativo n.º 659. Uno de los principales cambios es la eliminación de la obligación general de nombrar un delegado de protección de datos personales para las empresas privadas.
Para el sector empresarial, esta modificación permite revisar la manera de organizar el cumplimiento. Las responsabilidades frente a las personas cuyos datos se utilizan permanecen.
Alcance de esta actualización: este artículo analiza la reforma aprobada. Al cierre de la revisión, el 22 de septiembre de 2026, no se pudo verificar su publicación en el Diario Oficial ni su fecha exacta de entrada en vigencia.
La reforma traslada la atención al sujeto obligado.
Según la información publicada sobre la aprobación, se deroga la obligación general prevista en el artículo 15. Las solicitudes de los titulares se dirigirán al sujeto obligado, y las empresas podrán organizar internamente su atención sin tener que incorporar necesariamente el cargo de delegado.
La Asamblea explica que las personas podrán presentar directamente sus solicitudes ante la institución, empresa u organización que posee o utiliza su información. Los derechos ARCO-POL —acceso, rectificación, cancelación, oposición, portabilidad, olvido y limitación— se mantienen.
Desde una perspectiva de gestión, esta flexibilidad exige definir quién recibe una solicitud, quién la evalúa y quién comunica la respuesta. Una empresa puede distribuir tareas entre sus áreas, pero conviene evitar que esa distribución provoque retrasos o deje solicitudes sin seguimiento.
El delegado permanece en las instituciones públicas
La reforma mantiene expresamente la obligación de contar con un delegado en las instituciones públicas. La función podrá ser desempeñada por el mismo Oficial de Información. La Agencia de Ciberseguridad del Estado (ACE) conservará sus competencias de rectoría, supervisión, control e inspección.
Procedimientos que deben revisarse
La comunicación oficial también señala que deberá dejarse constancia de que la información se encuentra en proceso de rectificación. Si los datos fueron compartidos, el sujeto obligado deberá comunicar su corrección, actualización o eliminación a los destinatarios dentro de los cinco días hábiles posteriores a determinar la procedencia de la solicitud. Asimismo, contempla cinco días hábiles para atender el retiro del consentimiento.
Estos supuestos requieren un seguimiento diferenciado. Como medida práctica, recomendamos llevar un registro de solicitudes que permita identificar la fecha de recepción, las acciones realizadas, las comunicaciones a terceros y el cierre del trámite.
¿Qué recomendamos a las empresas?
Ante el cambio aprobado, es conveniente revisar la organización interna de la protección de datos y preparar los ajustes que correspondan una vez confirmada su vigencia:
- Asignar responsabilidades claras. Determinar qué persona o área coordinará la atención de solicitudes y qué apoyo necesitará.
- Revisar los canales de contacto. Comprobar que los clientes, trabajadores y demás titulares puedan identificar dónde presentar sus peticiones.
- Actualizar los procedimientos internos. Incorporar controles de recepción, evaluación, respuesta y seguimiento de plazos.
- Identificar a los terceros que reciben información. Mantener un mapa de proveedores y destinatarios para facilitar las comunicaciones que correspondan.
- Conservar evidencia de la gestión. Documentar las decisiones y las medidas adoptadas para poder explicar cómo se atendió cada caso.
Estas son recomendaciones de organización y deben adaptarse al volumen de información, la actividad y los riesgos de cada empresa.
¿Qué ocurre si la empresa ya cuenta con un delegado?
La decisión de conservar una función especializada merece una evaluación operativa. En organizaciones con numerosas bases de datos o tratamientos complejos, mantener a una persona que coordine la privacidad puede facilitar la atención de solicitudes y la supervisión interna.
Antes de modificar un nombramiento o terminar un contrato, recomendamos revisar sus condiciones, la fecha de aplicación del cambio legal y la continuidad de las tareas asignadas. El objetivo debe ser que la transición mantenga una atención efectiva a los titulares.
En Montano & Co. podemos acompañar a su empresa en la evaluación de sus obligaciones y en la revisión de políticas, contratos y procedimientos de protección de datos personales, de acuerdo con su operación y necesidades.
Hablemos de su próximo proyecto.
Fuentes consultadas:
- Asamblea Legislativa: decretos emitidos en 2026, Decreto n.º 659.
- Diario El Mundo: Derogan obligatoriedad de empresas privadas de nombrar delegados de protección de datos personales, 17 de septiembre de 2026.
- Asamblea Legislativa: Reformas a la Ley de Protección de Datos Personales agilizarán la gestión de solicitudes, 17 de septiembre de 2026.